黑帽SEO泛指以操弄Google搜尋排名信號為主要目的、而不是服務使用者的技術手法。Google把這類做法列在官方垃圾內容政策裡,違反者可能被人工處置或演算法降權,嚴重時整個網域會從搜尋結果消失。這篇整理常見手法、對應的處置類型,以及排名忽然下降時第一步該查什麼。
黑帽SEO是什麼?跟白帽SEO差在哪
黑帽SEO是指以操弄搜尋引擎排名信號為主要目的、而非提升使用者體驗的技術手法,這類做法違反Google官方垃圾內容政策裡明訂的規則。
白帽SEO跟黑帽SEO的差別不在「有沒有用工具」,在於目的是服務讀者還是操弄排名——同一套邏輯也是Google判定AI生成內容是否違規的判準,不是看用了什麼技術,是看規模、附加價值跟目的。
網站需要穩定的新文章?
想持續更新網站,又沒有時間每篇從頭準備?文開花替你安排選題、撰稿與檢查。先看示範內容,再判斷適不適合你的生意。
看看文開花怎麼做 →常見的黑帽手法有哪些
Google官方垃圾內容政策列舉了多種違規手法,下表整理幾種最常見、也最容易被誤用的類型,官方原文用語附在括號裡方便對照。
| 手法 | 做法簡述 | 官方名稱 |
|---|---|---|
| 關鍵字堆砌 | 在頁面塞入大量不自然重複的關鍵字,試圖操縱排名 | Keyword stuffing |
| 隱藏文字與連結 | 用白字白底、CSS定位或極小字型把內容藏起來,不讓使用者看到 | Hidden text and link abuse |
| 隱蔽偽裝 | 對搜尋引擎與真人使用者呈現不同的內容 | Cloaking |
| 隱蔽重定向 | 用惡意重定向讓使用者跳到跟搜尋結果不同的頁面 | Sneaky redirects |
| 連結垃圾 | 購買、銷售連結,或參與交換連結等操縱排名的連結配置 | Link spam |
| 入口頁面濫用 | 建立多個網站或頁面各自針對相近查詢排名,再引導到同一個中介頁面 | Doorway abuse |
| 內容竊取 | 複製他人網站內容,未添加原創價值 | Scraping |
| 大規模內容濫用 | 用生成式AI或其他工具大量產出頁面,未替使用者增加價值 | Scaled content abuse |
| 駭客植入內容 | 網站被植入程式碼、頁面或內容注入,或被用於惡意重定向 | Hacked content |
| 過期網域濫用 | 買下過期網域,填入低價值內容操縱排名 | Expired domain abuse |
上面「大規模內容濫用」常被誤解成「用AI寫文章就會被罰」,判定條件跟安全做法另一篇已經整理過——《AI寫文章會被Google懲罰嗎?官方規則與安全做法》,這裡不重複展開。
灰帽SEO在光譜的哪個位置
灰帽SEO不是Google官方定義的分類,是業界用來描述「沒有明確違反單一政策,但目的仍偏向操弄排名」手法的慣稱。與其用黑白二分,實務上更接近一條連續光譜——手法越靠近操弄排名、越隱蔽,風險就越高。
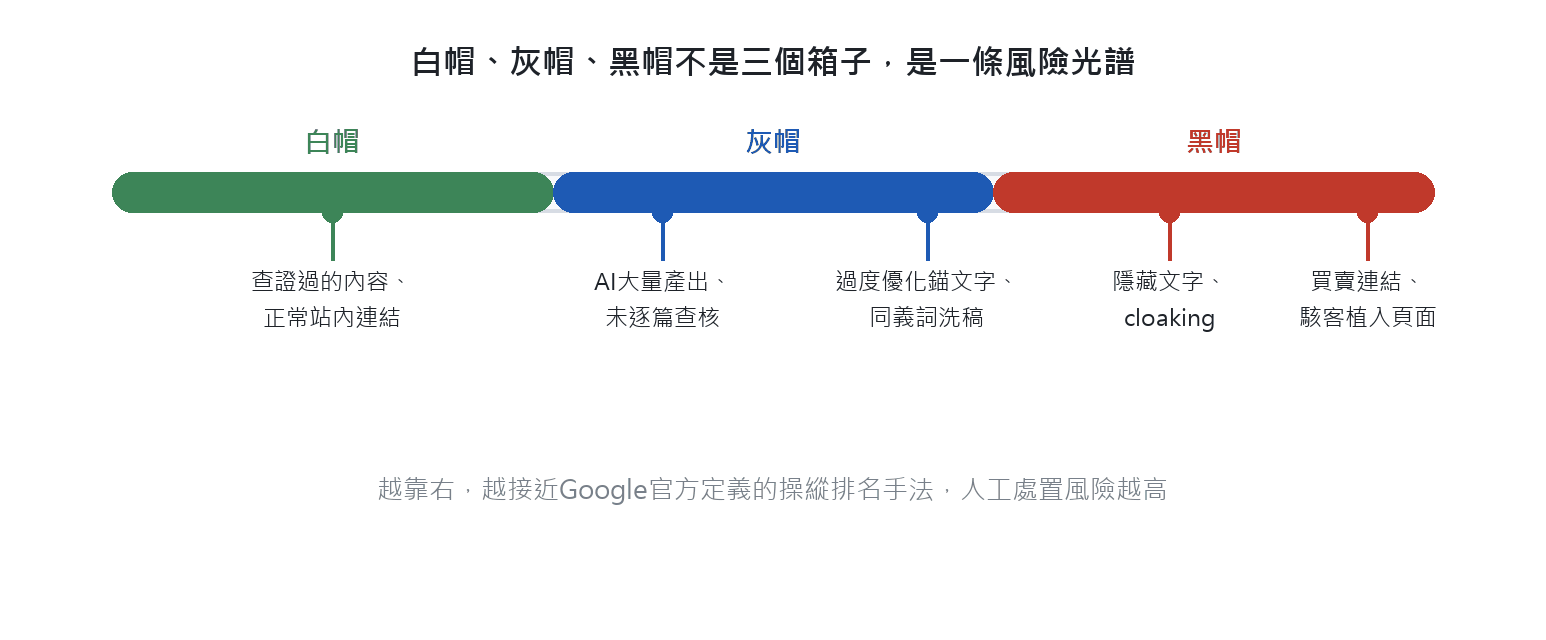
光譜右端的手法(隱藏文字、cloaking、買賣連結、駭客植入)幾乎必然對應官方政策裡明確列名的違規類型;中段的AI量產未查核、過度優化錨文字、同義詞洗稿,則是「規模」與「附加價值」這兩個條件開始出現風險的灰色地帶。
中了會怎麼樣:人工處置跟演算法降權不一樣
違反垃圾內容政策的處置分成兩種機制。Google官方文件(查證於2026年9月)說明,判定違規的方式是「透過自動化系統,以及在必要時進行人工審查」。
人工審查後被認定違規的案件,才會被施加「人工處置」(manual action);沒有經過人工審查、或審查後未被列為違規的排名變化,屬於自動化系統的判定結果。
人工處置會出現在Search Console的Manual actions report裡,列出具體的處置類型、影響範圍(全站,或只影響其中某些頁面)與施加日期(查證於2026年9月)。
| 處置類型 | 違規描述 | 修正方向 |
|---|---|---|
| Unnatural links to your site | 有人購買或以連結計畫方式取得指向你網站的人工連結 | 移除或要求對方移除,查不到來源的用disavow tool |
| Unnatural links from your site | 網站本身的出站連結被判定為操縱性 | 移除連結,或加上nofollow屬性 |
| Hidden text and/or keyword stuffing | 頁面藏了看不到的文字,或堆砌重複關鍵字 | 移除隱藏文字與不自然的關鍵字堆砌 |
| Cloaking and/or sneaky redirects | 呈現給Google與真人使用者的內容不一致 | 確保兩邊看到的內容相同 |
| Thin content with little or no added value | 內容薄弱,包含跳轉頁面或抓取內容 | 補上實質內容,或整併、移除該頁 |
| Site reputation abuse | 第三方內容主要為了利用主網域已建立的排名信號而發佈 | 遷移到新網域並加nofollow,或用noindex排除 |
「Site reputation abuse」有個特例:在歐洲經濟區(EEA)境內,相關頁面會被另外歸類,但不會受到人工處置影響;EEA境外則可能受到人工處置——同一項政策,受影響地區不同,處置方式不一樣。
網站需要穩定的新文章?
想持續更新網站,又沒有時間每篇從頭準備?文開花替你安排選題、撰稿與檢查。先看示範內容,再判斷適不適合你的生意。
看看文開花怎麼做 →排名忽然下降,第一步查什麼
排名忽然掉,第一步不是急著猜是哪個手法出問題,是先到Search Console的Manual actions report確認有沒有正式的人工處置紀錄——這決定了後面要走哪條修正路徑。
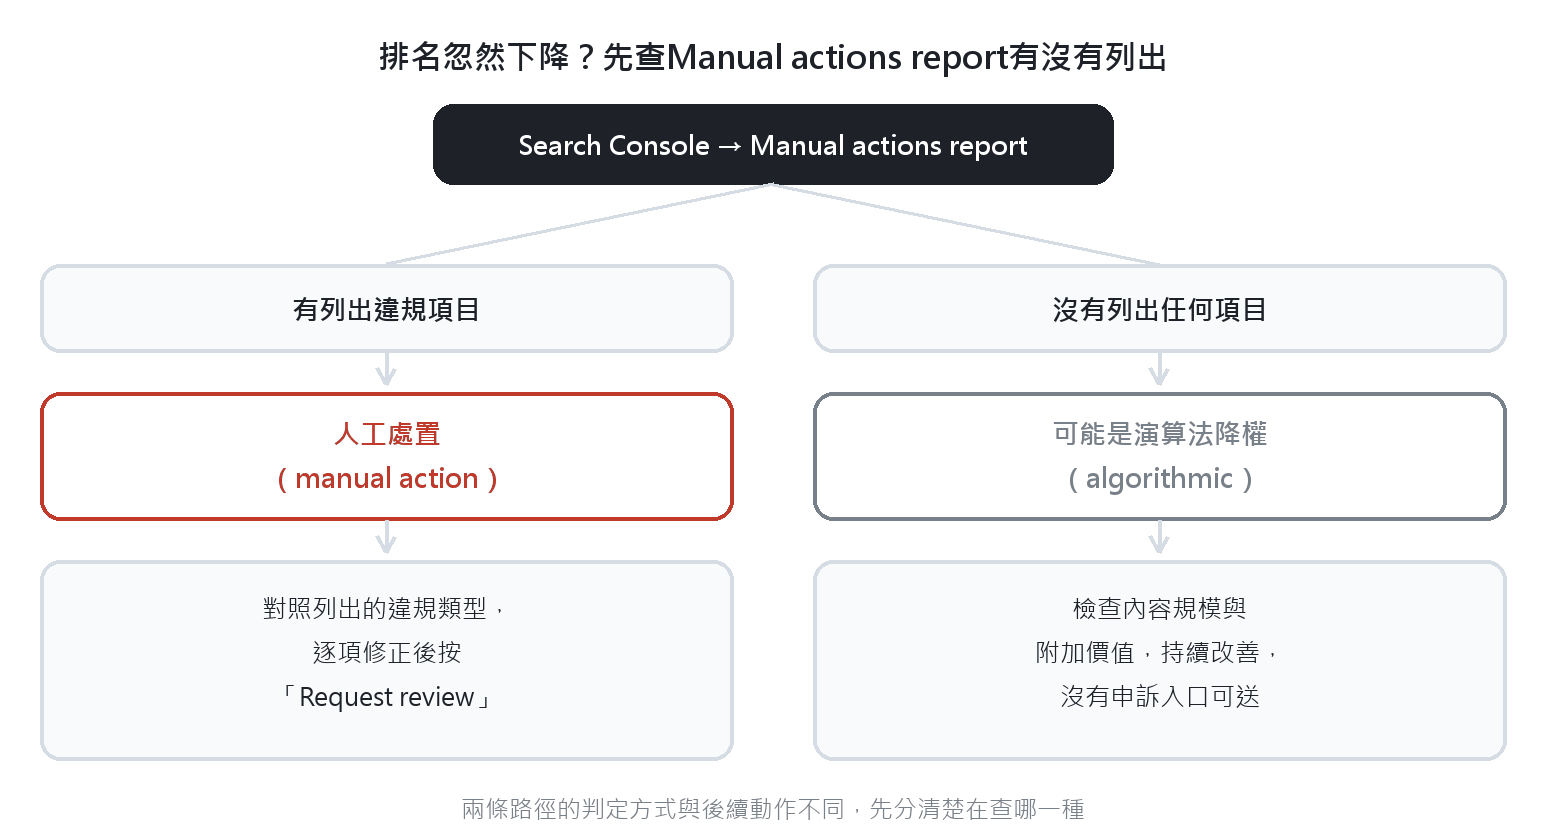
有列出違規項目,代表是人工處置,可以對照列出的類型逐項修正,修完再送出reconsideration request;沒有列出任何項目,排名變化就不是人工處置,只能持續改善內容規模與附加價值,觀察排名有沒有回穩。
中了黑帽處罰,接下來怎麼修
- 對照Manual actions report列出的每一項違規類型,逐一確認網站的哪些頁面符合描述。
- 針對每個問題頁面做對應修正(移除隱藏文字、取消人工連結、補實質內容等,做法見上表)。
- 修正完成後,在Manual actions report頁面點選「Request review」,並在說明欄具體描述做了哪些修正。
- 審核期間不要重複送出申請或另外製造新的處置,官方沒有承諾固定的處理天數,結果會透過email通知。
- 通過後,Manual actions report會清除對應紀錄;沒通過會收到說明沒過的原因,可以針對該原因再次修正後重新申請。
找代操時,怎麼避免踩到黑帽陷阱
黑帽手法多是外包的SEO代操為了短期衝出數字而用,不是網站經營者自己動手。怎麼挑代操的整體判準、報價與合約要看的重點,另一篇已經整理過——《SEO公司怎麼挑?報價、合約與什麼情況不該買SEO》,這裡只聚焦在黑帽相關的幾個具體警訊。
- 報告裡只看得到「新增連結數」,看不到連結來源網域是誰、頁面主題跟你的網站有沒有關聯。
- 短時間內網站流量或收錄頁數大幅增加,但你自己完全不知道多出來的內容是誰寫的、寫了什麼。
- 對方要求一開始就開放後台管理員權限,而不是先從唯讀權限開始健檢。
- 提到「有特殊管道」「跟Google有關係」能加速審核或排名——這正是Google官方文件點名要提高警覺的話術。
黑帽SEO想走的捷徑是操弄排名信號本身;跟讓AI答案引擎能理解、正確引用你的內容是不同方向的工作——一個是想騙過演算法,一個是把內容做到值得被引用,兩者不能互相替代。
常見問題
灰帽SEO算不算黑帽?會不會被處罰?
灰帽SEO不是Google官方定義的分類,會不會被罰要看具體手法是否落入官方列舉的違規類型。光是被歸類「灰帽」不代表安全,也不代表一定會被人工處置——判準仍是規模、附加價值跟操弄排名的意圖。
換代操公司時,發現前一家可能用了黑帽手法,該先做什麼?
先到Search Console的Manual actions report確認目前有沒有正式的人工處置紀錄,再盤點對方留下的外部連結與站內結構是否符合前面列的常見手法。查得到問題就先移除或修正,再決定要不要送出reconsideration request。
網站被駭客植入垃圾頁面或連結,這樣也算我違反黑帽政策嗎?
Google官方把「hacked content」單獨列成一類違規手法,處置對象是網站本身,不是網站經營者的意圖。就算是被駭客植入、不是自己主動操縱,仍可能觸發對應的處置或警示,建議先清除惡意頁面與程式碼,再視情況申請重新審核。
人工處置跟演算法降權,哪一種比較嚴重?
兩者無法直接比嚴重程度,差別在於有沒有明確的修正與申訴入口。人工處置有具體列出的違規項目與「Request review」按鈕,能追蹤進度;演算法降權沒有清單也沒有申訴按鈕,只能靠持續改善內容,等待重新評估,不確定性反而更高。
送出reconsideration request之後,多久會知道結果?
Google官方沒有承諾固定的處理天數,結果會透過email通知進度。送出前先確認所有受影響頁面都已修正,倉促送出未修好的頁面容易拖長整個流程。
最後更新:2026-09
網站需要穩定的新文章?
想持續更新網站,又沒有時間每篇從頭準備?文開花替你安排選題、撰稿與檢查。先看示範內容,再判斷適不適合你的生意。
看看文開花怎麼做 →